INCIDENTEFR
Ciberataque a bancos de sangre en Francia: manipularon la temperatura de refrigeradores
El Ministerio de Sanidad francés confirmó que tres centros del Establecimiento Francés de Sangre fueron blanco de una intrusión que buscó alterar los parámetros de las cámaras frigoríficas. Las alarmas evitaron daños en las muestras.

El Ministerio de Sanidad de Francia confirmó que varios centros regionales de almacenamiento de sangre, entre ellos tres que conservaban plasma congelado, fueron objetivo de una intrusión informática ocurrida el lunes 2 de noviembre de 2026. El hecho se conoció públicamente el miércoles 4 de noviembre.
Los atacantes no ingresaron directamente a los sistemas del Establecimiento Francés de Sangre (EFS), sino a los servicios de control de una empresa externa que gestiona los equipos de refrigeración de los bancos de sangre, según indicó el ministerio. La firma fue identificada en la prensa francesa como Coolworld, con incidencia en la zona de Borgoña y el Franco Condado.
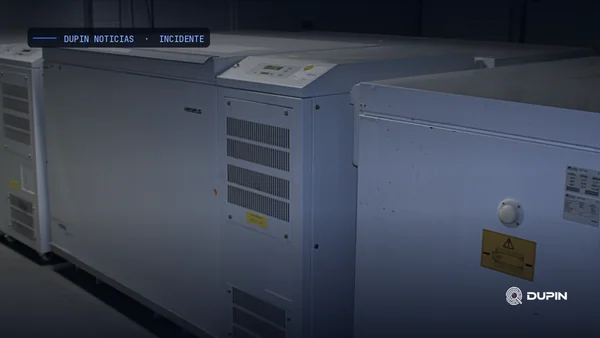
La maniobra buscaba modificar a distancia los parámetros de temperatura de las cámaras que conservan productos sanguíneos, que habitualmente se mantienen a unos 30 grados bajo cero. Una publicación francesa sostuvo que la temperatura fue elevada hasta 110 grados sobre cero.
El Ministerio de Sanidad precisó que los sistemas de vigilancia y alarma del EFS detectaron rápidamente las anomalías y permitieron tomar medidas, de modo que ninguna muestra ni producto sanguíneo resultó alterado y no hubo impacto sanitario.
Cómo ocurrió
- Confirmado
- Afirmado o sin verificar
- atacantesAutoría no identificadaSin verificar.
- empresa de refrigeraciónControl externo de cámarasConfirmado.
- control de temperaturaParámetros alterados a distanciaConfirmado.
- bancos de sangreTres centros de plasmaConfirmado.
Reconstrucción de DUPIN Noticias según lo informado. Los pasos punteados los afirma el atacante o no están verificados.
¿Hackearon a bancos de sangre? Qué se sabe
Sí. El incidente está confirmado. El Ministerio de Sanidad francés confirmó que tres centros del Establecimiento Francés de Sangre fueron blanco de una intrusión que buscó alterar los parámetros de las cámaras frigoríficas. Las alarmas evitaron daños en las muestras. Información actualizada al 4 de noviembre de 2026.
ACREDITADO
- El Ministerio de Sanidad de Francia confirmó el ciberataque contra centros regionales de almacenamiento de sangre ocurrido el 2 de noviembre de 2026.
- Los servicios informáticos del EFS no fueron afectados directamente; las anomalías se registraron en los parámetros de cámaras frigoríficas gestionadas por una empresa externa.
- Las autoridades francesas afirmaron que los sistemas de vigilancia y alarma del EFS identificaron las anomalías a tiempo y que ninguna muestra resultó alterada.
- El ministerio indicó que hay una investigación en curso para determinar el modo de operación y las circunstancias del ataque.
SIN VERIFICAR O ABIERTO
- No se conoce la autoría del ataque ni sus motivaciones.
- La identidad de la empresa externa de refrigeración no fue confirmada oficialmente; la prensa francesa la vinculó con Coolworld.
- La cifra de temperatura alcanzada por las cámaras proviene de una publicación periodística y no de un comunicado oficial.
- No está establecido si el episodio está vinculado con los ataques previos a sistemas de refrigeración de supermercados en Europa.
Contexto
El incidente se produce días después de una serie de ataques contra sistemas de refrigeración conectados a internet en supermercados de varios países europeos. El primer gran episodio ocurrió en Francia durante la noche del 11 al 12 de octubre de 2026, cuando se alteraron los parámetros de instalaciones de cadenas como Carrefour, Intermarché, Monoprix, E.Leclerc y Coopérative U, con pérdidas de millones de euros.
Las autoridades francesas consideran que ambos episodios presentan similitudes y apuntan a una posible campaña dirigida contra infraestructuras frigoríficas conectadas a internet, lo que pone el foco en la exposición de sistemas industriales de servicios esenciales.
El caso reaviva la discusión sobre la vulnerabilidad de las infraestructuras críticas sanitarias y sobre los riesgos que introduce la dependencia de proveedores externos para el control de equipos sensibles.
Qué hacer
- Revisar accesos de proveedores Auditar qué cuentas y conexiones remotas tienen los proveedores de refrigeración o monitoreo sobre equipos críticos, y limitarlas al mínimo necesario.
- Segmentar redes industriales Separar los sistemas de control de temperatura de las redes administrativas y de internet, con monitoreo específico de cambios de parámetros.
- Verificar alarmas y respaldos Comprobar que las alertas de temperatura y los protocolos de contingencia funcionen y estén probados ante una manipulación remota.
- Desconfiar de mensajes con el incidente Ante la difusión del caso, evitar abrir enlaces o adjuntos que invoquen el ataque a bancos de sangre o a supermercados como gancho.
CÓMO SE ELABORÓ Nota de la redacción de DUPIN Noticias, escrita con asistencia de inteligencia artificial a partir de información pública y revisada con reglas editoriales automáticas. Lo que no está verificado se marca como tal. ¿Encontraste un error? Pedí una corrección · Metodología.